AI 에이전트와 개발 인프라 보안 업데이트 #5
오늘의 레터
- Wiz, GitHub 단일 git push RCE 공개
- OpenAI, AWS Bedrock 공급 확대
- Augment Code, AGENTS.md 작성 원칙 공개
- Rust가 못 잡는 버그, uutils 감사로 드러남
- trycua, macOS 백그라운드 에이전트 공개
Wiz, GitHub 단일 git push RCE 공개
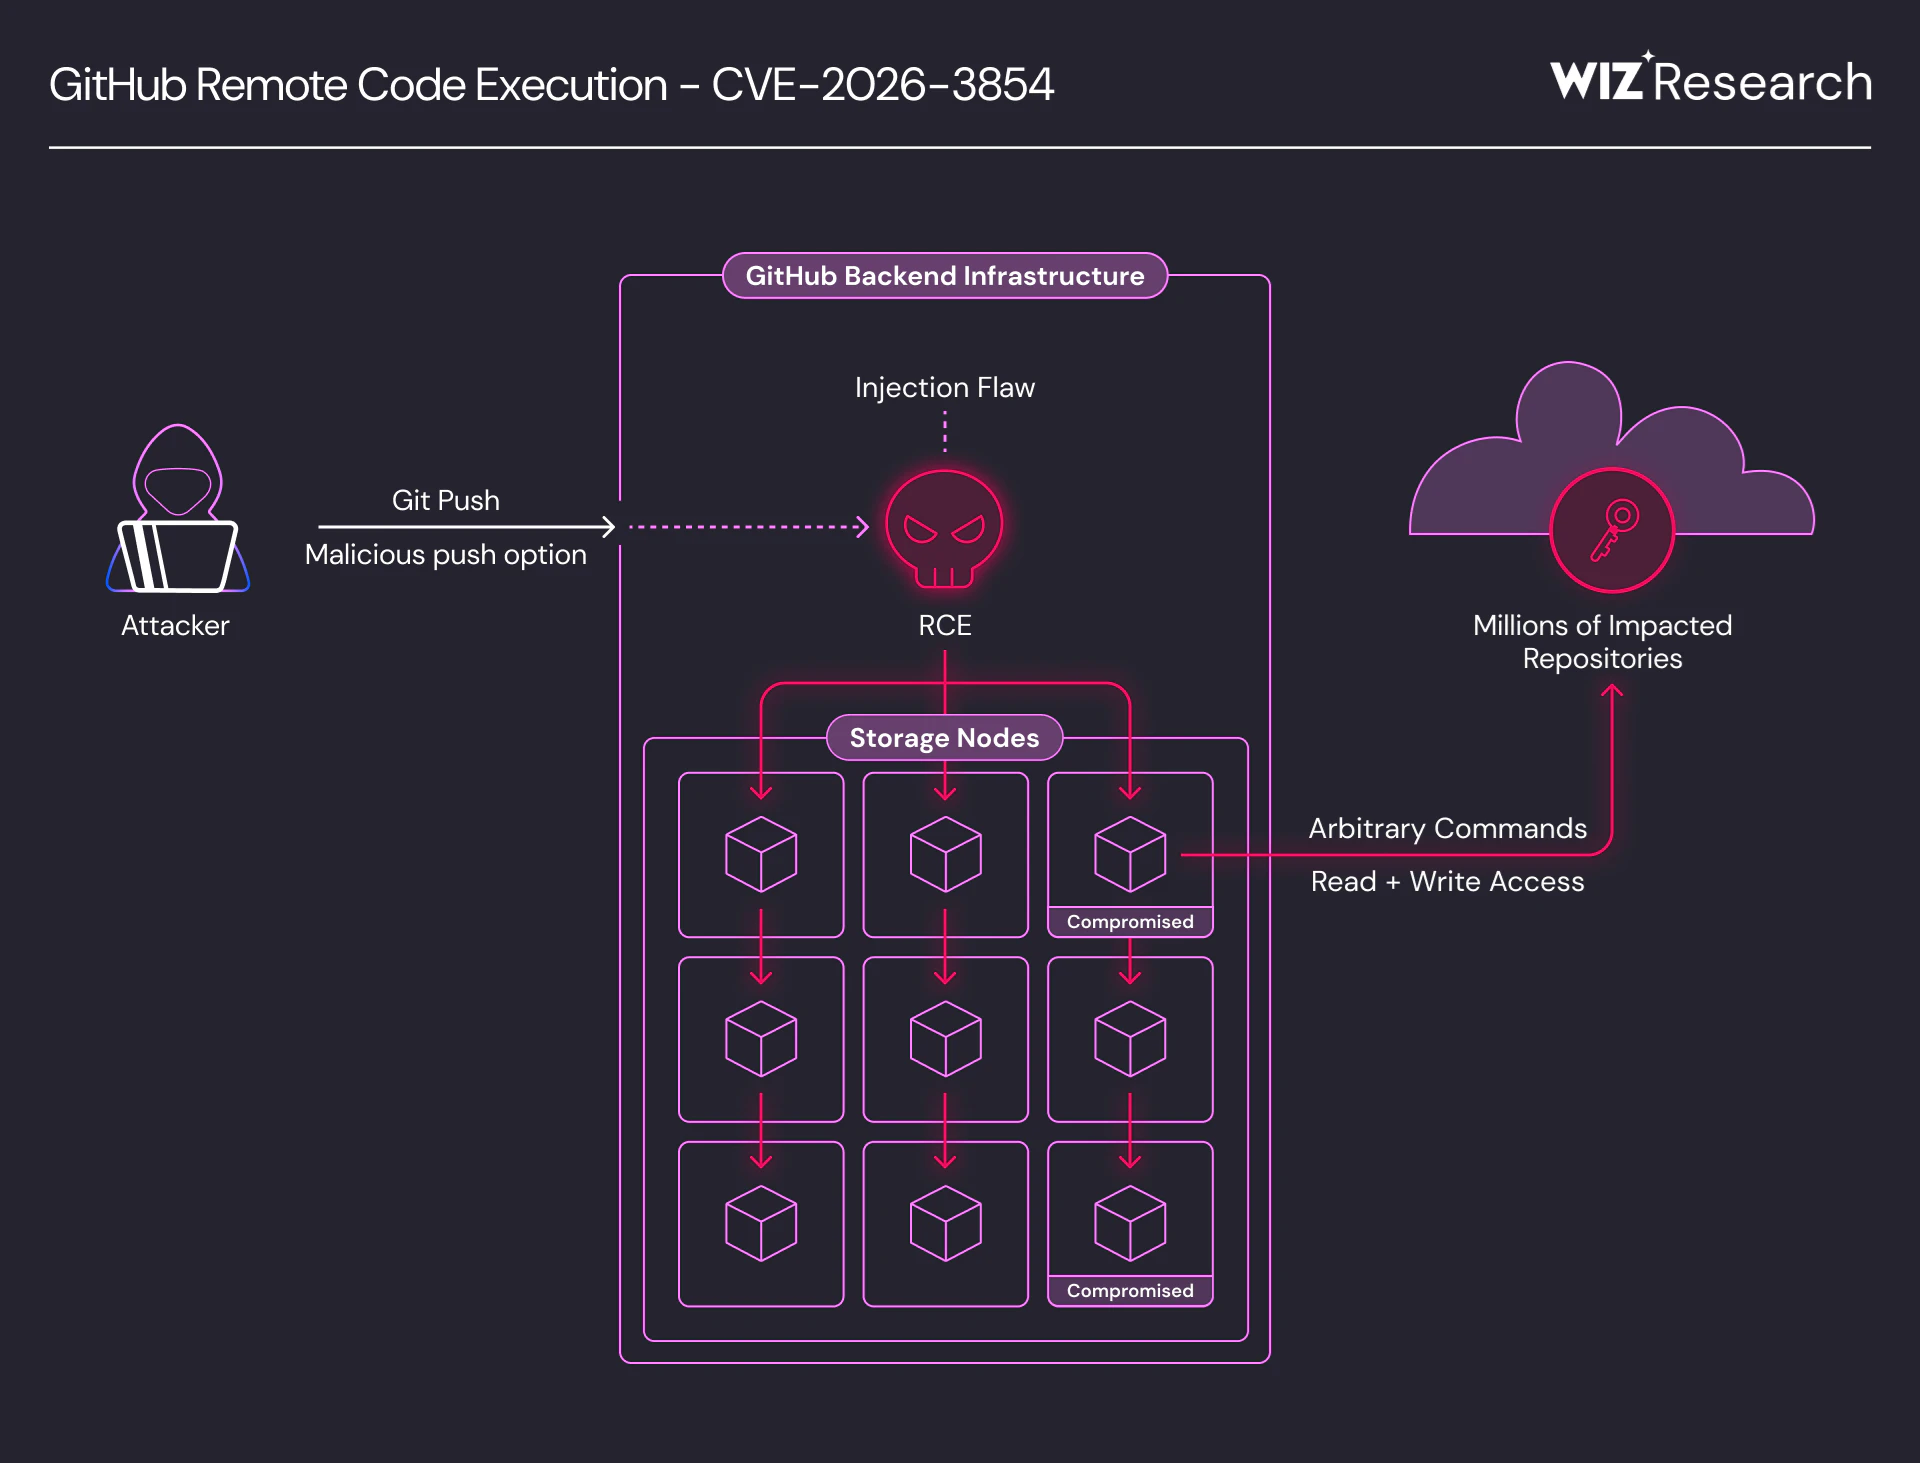
- Wiz Research가 GitHub 내부 git 인프라의 원격 코드 실행 취약점 CVE-2026-3854를 공개했고, 인증된 사용자가 표준 git 클라이언트만으로 단일 git push 후 임의 명령 실행이 가능했다고 밝혔다.
- GitHub.com에서는 공유 스토리지 노드까지 코드 실행이 이어지고, 해당 노드에서 다른 사용자의 공개·비공개 저장소 수백만 개에 접근 가능했다는 설명이 보도에 따르면 제시됐다.
- GitHub Enterprise Server에서는 전체 서버 장악과 저장소·내부 시크릿 접근으로 이어질 수 있다고 정리됐다.
- GHES 영향 범위는 3.19.1 이하로 제시됐고, 지원 브랜치별 패치 버전은 3.14.24·3.15.19·3.16.15·3.17.12·3.18.6·3.19.3으로 병기됐다.
- GitHub.com은 Wiz 기준 보고 후 6시간 내 완화됐고, 작성 시점에도 GHES 인스턴스의 88%가 여전히 취약하다고 Wiz는 집계했다.
- Wiz는 이번 분석에 IDA MCP 기반 AI 보강 리버스 엔지니어링을 썼다고 설명했다.
원문: wiz.io
참고: news.google.com
OpenAI, AWS Bedrock 공급 확대

- OpenAI가 AWS와 협력해 자사 모델을 Amazon Bedrock에서 제공하고, OpenAI 기반 Bedrock Managed Agents도 함께 발표함
- Microsoft와 OpenAI는 4월 27일 계약을 수정해 OpenAI가 AWS를 포함한 다른 클라우드에서도 제품을 서비스할 수 있게 됨
- Microsoft는 OpenAI의 주요 클라우드 파트너 지위를 유지하지만, 모델·제품 IP 라이선스는 2032년까지 비독점으로 전환됨
- Bedrock Managed Agents는 AWS에 있는 조직 데이터와 워크플로를 바탕으로 에이전트 운영을 쉽게 만들려는 구성으로 제시됨
- 인터뷰는 이 구성을 AWS에서 제공하는 Codex 성격의 서비스로 설명했고, 기존 AgentCore와 다른 축의 관리형 에이전트 제품으로 다룸
- OpenAI는 기업이 기존에 쓰는 클라우드에서 모델을 쓰려는 수요가 커진 상황에서 AWS를 큰 유통 채널로 택한 셈임
- Microsoft의 OpenAI 매출 배분 지급은 종료되고, OpenAI의 Microsoft 지급은 2030년까지 같은 비율로 이어지되 총액 상한이 적용됨
원문: stratechery.com
참고: news.google.com
Augment Code, AGENTS.md 작성 원칙 공개
- Augment Code가 4월 22일 공개한 글에서, 잘 만든 AGENTS.md는 코딩 에이전트 품질을 Haiku에서 Opus로 올린 수준의 개선을 보였다고 보도에 따르면 설명함
- 같은 AGENTS.md도 작업 종류에 따라 효과가 달랐고, 단순 버그 수정에서는 best_practices가 25% 오르지만 복잡한 기능 작업에서는 completeness가 30% 떨어진 사례를 제시함
- 성능이 좋았던 문서는 100~150줄 분량의 본문과 소수의 참조 문서 조합이었고, 약 100개 핵심 파일 규모 모듈에서 지표 전반 10~15% 개선이 있었다고 전함
- 번호형 절차서, 선택 기준표, 실서비스 코드 예시는 효과가 컸고, 배선 누락 PR 비중을 40%에서 10%로 낮추거나 코드 재사용 지표를 20% 높인 사례를 소개함
- 반대로 저장소 루트의 대형 AGENTS.md, 긴 아키텍처 개요, 연속된 금지 규칙은 과도한 문서 탐색을 유도해 출력 품질을 떨어뜨리는 패턴으로 정리됨
- 글은 AGENTS.md 자체보다 문서 환경 전체가 더 큰 변수일 수 있다고 보고, 모듈 단위로 범위를 줄이고 세부 내용은 필요 시 읽는 참조 문서로 분리하는 방식을 권장함
원문: augmentcode.com
Rust가 못 잡는 버그, uutils 감사로 드러남
- 2026년 4월 Canonical이 Rust 기반 GNU coreutils 대체 구현인 uutils에서 44건의 CVE를 공개한 것으로 전해졌고, 관련 정리 글이 2026-04-29 게시됨
- 핵심 사례는 경로를 두 번 해석하는 TOCTOU 패턴으로, 권한 있는 프로세스가 심볼릭 링크 바꿔치기에 걸릴 수 있다는 지적이 담김
- CVE-2026-35355는 파일 삭제 뒤 같은 경로를 다시 생성하는 흐름에서 발생한 문제로 소개됐고, create_new(true) 같은 방식으로 새 파일만 허용하는 수정안이 제시됨
- chmod의 --preserve-root 검사도 문자열 비교만으로는 우회 가능하다고 설명됐고, /../·/./ 같은 경로는 canonicalize 뒤 비교해야 한다는 권고가 포함됨
- rm 구현에서는 . 과 .. 는 막으면서 ./ 와 ./// 는 통과한 CVE-2026-35363 사례도 언급됐고, 경로 정규화 누락이 원인으로 제시됨
- UTF-8이 아닌 바이트를 from_utf8_lossy로 처리해 출력이 바뀌는 comm 버그도 포함됐고, Unix 경계에서는 OsStr·바이트 기반 처리 유지가 더 안전하다는 주장임
- 이 감사 결과 때문에 cp·mv·rm은 Ubuntu 26.04 LTS에서도 GNU 구현이 유지됐고, uutils는 Ubuntu 25.10부터 기본 탑재된 상태라고 전해짐
원문: corrode.dev
trycua, macOS 백그라운드 에이전트 공개

- trycua가 GitHub 저장소 cua에서 macOS 앱을 백그라운드로 제어하는 Cua Driver를 공개한 것으로 보도에 따르면 정리됨
- 저장소 설명 기준으로 에이전트가 커서·포커스·Space를 빼앗지 않고 클릭·타이핑·검증을 수행하는 방식
- Chromium 웹 콘텐츠와 canvas 기반 도구까지 대상으로 제시됐고 Blender·Figma·DAW·게임 엔진이 예시로 언급됨
- Claude Code, Cursor, 커스텀 클라이언트와 연결하는 CLI·MCP 서버 구성을 제공하는 것으로 소개됨
- 같은 저장소에서 macOS·Linux·Windows·Android용 샌드박스 API도 함께 안내됐고 Python 3.11 이상 요구 사항이 적혀 있음
- 공개 시점 GitHub 화면에는 Star 15.2k, Fork 947, Issue 94, Pull request 132로 표시됐지만 아직 공식 추가 확인은 없는 상태
원문: github.com
조코레터는 개발자와 만드는 사람을 위해 AI, 소프트웨어, 제품 흐름을 한국어로 정리합니다.
#AugmentCode #Canonical #OpenAI #Wiz #trycua