개발자용 AI 도구, 오픈소스 업데이트와 보안 이슈 #6
오늘의 레터
- xAI, Grok 4.3 개발자 문서 페이지 공개
- cPanel & WHM, 인증 우회 취약점 긴급 패치
- PyTorch Lightning, 악성 코드 포함 주장 제기
- DuckDB, FTS 확장으로 전문 검색 지원
- Pu.sh, 셸 400줄 코딩 에이전트 하네스 공개
xAI, Grok 4.3 개발자 문서 페이지 공개
- xAI가 개발자 문서에 Grok 4.3 전용 페이지를 추가하며 모델 명칭을 공개함
- 현재 확인 가능한 1차 근거는 docs.x.ai의 문서 페이지와 개발자 메뉴 구조이며, 세부 성능 지표나 가격표는 이 본문에서 확인되지 않음
- 문서 네비게이션에는 REST API, gRPC, Pricing, Rate Limits, Cost Tracking, Regional Endpoints, Debugging Errors가 함께 노출됨
- 기능 메뉴에는 Text, Images, Video, Voice와 Function Calling, Web Search, X Search, Code Execution, Collections Search(RAG), Remote MCP Tools가 포함됨
- Advanced API Usage 영역에 Batch API, Deferred Completions, Prompt Caching, Provisioned Throughput, mTLS Authentication, Async Requests, WebSocket Mode가 함께 배치됨
- 공개 범위상 이번 문서는 모델 존재와 개발자 스택 편입을 보여주는 수준이며, 벤치마크·입력 한도·출력 특성은 후속 문서 확인이 필요함
원문: docs.x.ai
참고: news.google.com
cPanel & WHM, 인증 우회 취약점 긴급 패치
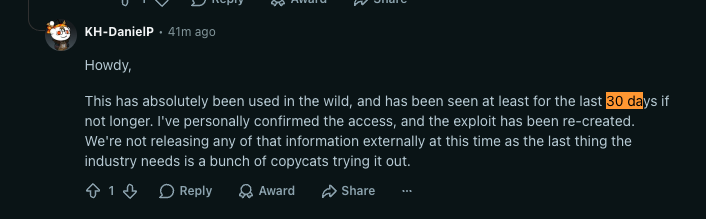
- cPanel & WHM 전 지원 버전에 인증 우회 취약점 CVE-2026-41940이 확인됐고, 세션 로딩·저장 처리 문제로 WHM 관리 평면 접근이 우회될 수 있는 것으로 전해짐
- KnownHost는 이 취약점이 실제 공격에 쓰인 제로데이였다고 밝혔고, watchTowr Labs도 2026년 4월 29일 분석 글에서 악용 정황과 패치 내용을 정리함
- 패치는 saveSession 내부에 filter_sessiondata 호출을 강제해 입력값의 개행과 특수 문자를 정리하고, 세션 파일 항목 주입 가능성을 줄이는 방향으로 이뤄짐
- watchTowr는 수정 파일로 Cpanel/Session.pm, Cpanel/Session/Load.pm, Cpanel/Session/Encoder.pm을 지목했고, 특히 pass 필드 인코딩과 세션 저장 경로가 핵심 변경 지점이라고 설명함
- cPanel은 110.0.x를 11.110.0.97, 118.0.x를 11.118.0.63으로 올리도록 안내했고, 126.0.x·132.0.x·134.0.x·136.0.x도 각각 보안 수정 버전이 배포됨
- cPanel & WHM은 수천만 도메인 운영에 쓰이는 호스팅 제어판이라, 패치 지연 시 개별 웹사이트가 아니라 서버 단위 관리 권한까지 연쇄 노출될 가능성이 큼
원문: labs.watchtowr.com
참고: news.google.com
PyTorch Lightning, 악성 코드 포함 주장 제기
- PyTorch Lightning 패키지가 공급망 공격으로 훼손된 것으로 지목됐으며, 보도에 따르면 AI 학습 환경을 노린 사례로 전해짐.
- 영향 버전으로 2.6.2와 2.6.3이 거론되며, 사용 중인 설치 버전 확인 필요.
- 이번 내용은 2026-04-30 공개된 Semgrep 블로그 게시물을 기준으로 제기된 단일 소스 주장임.
- 제공된 교차 검토에서는 같은 사건을 확인한 보조 소스가 없어 아직 미확인 단계로 분류됨.
- PyPI 기반 학습 스택은 직접 의존성뿐 아니라 전이 의존성, 설치 이력, 패키지 무결성 점검 필요.
원문: semgrep.dev
참고: news.google.com · github.com
DuckDB, FTS 확장으로 전문 검색 지원
- DuckDB가 fts extension을 통해 전문 검색 기능을 제공한다고 소개됐으며, 설치는 `INSTALL fts; LOAD fts;` 순서로 가능하다고 보도에 따르면 전해짐
- 검색 랭킹은 Okapi BM25 기반이며, stemming·stop words 제거·accent 정규화 같은 기본 인덱스 옵션을 지원함
- 예시에서는 `.eml` 메일 13,010건을 전처리해 JSON으로 변환한 뒤 `read_json('*.eml.json')`으로 테이블을 만들고 `PRAGMA create_fts_index('emails', 'id', 'subject', 'body');`로 인덱스를 생성함
- 본문에 따르면 DuckDB는 원시 `.eml` 파일을 직접 가져오지 못해 Python 3.13 스크립트와 BeautifulSoup 4.14.3으로 본문·헤더를 추출하는 전처리 단계가 필요함
- 비교 대상으로 Elasticsearch와 Postgres, 확장인 pgvector·pg_search가 언급됐고, DuckDB의 현재 기능은 기본 검색에는 충분하지만 phrase query·벡터 검색·동의어 사전 같은 고급 기능은 아직 제한적이라고 보도에 따르면 설명됨
- 작성자는 검색어 하이라이트 기능 부재를 한계로 지적했으며, Postgres의 `ts_headline` 같은 결과 표시 도구가 없어 후처리로 match 위치를 다시 찾아야 했다고 전함
- stemming 동작 확인용으로 Snowball 프로젝트와 Python `snowballstemmer` 3.0.1도 함께 소개됐고, `mouse`와 `mice`처럼 어근 처리 차이를 직접 점검할 수 있다고 덧붙임
Pu.sh, 셸 400줄 코딩 에이전트 하네스 공개
- Pu.sh는 셸 약 400줄로 구성된 코딩 에이전트 하네스라고 소개됐으며, 보도에 따르면 단일 스크립트로 실행 가능함
- 설치 예시는 `curl -sL pu.dev/pu.sh -o pu.sh && chmod +x pu.sh` 뒤 `./pu.sh` 실행 방식으로 제시됨
- 별도 npm·pip·Docker 없이 curl, awk, API 키만으로 동작한다고 안내됨
- 공식 페이지에는 GitHub 저장소, 문서, MIT 라이선스 링크가 함께 제공됨
- 아직 단일 원문만 확인된 단계라 실제 기능 범위, 지원 모델, 운영 제약은 추가 검증이 필요함
원문: pu.dev
조코레터는 개발자와 만드는 사람을 위해 AI, 소프트웨어, 제품 흐름을 한국어로 정리합니다.
#DuckDB #Pu.sh #Semgrep #cPanel #xAI