AI 보안 분석과 개발 도구 설정 변화 #47
오늘의 레터
GitHub, Copilot 코드 리뷰 설정 제어 확대
- GitHub가 2026년 6월 12일 Copilot 코드 리뷰의 새 설정 항목 3가지를 공개함
- 조직 단위 runner 제어 추가로 GitHub-hosted runner 외에 self-hosted 또는 large runner를 기본값으로 지정 가능
- 조직 관리자는 조직 기본 runner를 전체 저장소에 자동 적용하고, 저장소별 설정을 덮어쓰도록 잠글 수 있음
- 해당 runner 설정은 Copilot 코드 리뷰와 Copilot cloud agent가 모두 활성화된 경우 두 기능에 함께 적용됨
- Copilot 코드 리뷰가 저장소·조직·엔터프라이즈 수준의 content exclusion 설정을 따르도록 변경됨
- 저장소 관리자는 경로 기반 규칙으로 특정 파일이나 디렉터리를 리뷰 컨텍스트에서 제외 가능
- .github 아래 copilot-instructions.md와 *.instructions.md에 있던 4000자 읽기 제한이 제거됨
- 긴 커스텀 지침 파일도 전체 반영할 수 있게 되면서 저장소별 리뷰 정책과 규칙 세밀화가 가능해짐
원문: github.blog
Microsoft Research, LOTUSLITE 변종 식별 사례 공개
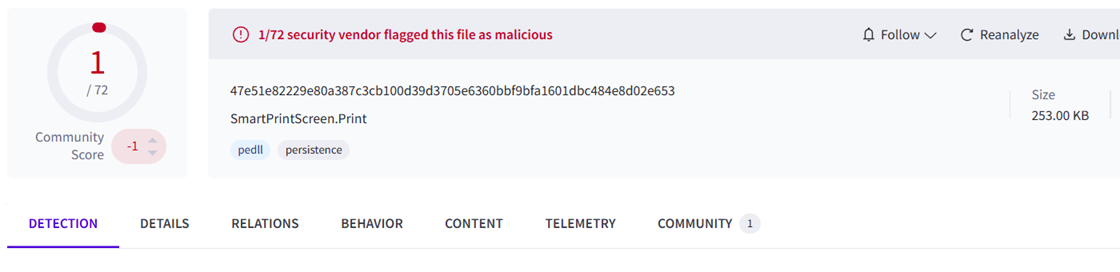
- Microsoft Research가 자율 악성코드 분류 에이전트 Project Ire로 LOTUSLITE 변종 표본 1건을 식별한 사례를 6월 12일 공개함
- 해당 표본의 SHA-256은 Acronis가 공개한 IOC 목록에 없었고, Microsoft는 TTP는 유사하지만 IOC는 겹치지 않는 변종이라고 설명함
- Ire는 사용자 입력 없이 디컴파일·바이너리 분석 도구를 호출해 설치 루틴, C2 패킷 구조, 명령 ID, 지속성 메커니즘, 난독화 동작을 함수 단위로 분석함
- Microsoft는 이 분석 결과가 Acronis의 공개 LOTUSLITE 분석과 일치했다고 밝힘
- 표본은 5월 28일 VirusTotal에서 72개 벤더 중 1곳만 탐지했고, 6월 4일에는 70개 벤더 중 7곳으로 늘어남
- 6월 4일 기준 CrowdStrike Falcon, SentinelOne, Sophos, Trellix, Palo Alto, ESET 등 주요 EDR은 여전히 탐지하지 못한 상태였음
- Microsoft는 시그니처 매칭과 수동 검사만으로 놓칠 수 있는 변종을 행위 기반 자율 리버스 엔지니어링으로 분류할 수 있다는 사례로 제시함
원문: microsoft.com
참고: startuphub.ai
조코레터는 개발자와 만드는 사람을 위해 AI, 소프트웨어, 제품 흐름을 한국어로 정리합니다.
#GitHub #Microsoft